基于2022版《信息安全技术 信息安全风险评估方法》的信息安全咨询实践指南
引言
2022年,国家市场监督管理总局和国家标准化管理委员会联合发布了新版《信息安全技术 信息安全风险评估方法》(GB/T 20984-2022),替代了原有的2007版标准。这一标准的更新,不仅反映了近年来网络安全形势的深刻变化,也为信息安全咨询工作提供了更加科学、系统的方法论指导。本文将围绕该标准的核心内容,探讨信息安全咨询在实际项目中的落地实践。
一、2022版标准的主要变化
与2007版相比,2022版标准在以下几个方面进行了重要调整:
- 风险评估模型优化:新标准进一步完善了风险评估的基本模型,强调了业务影响分析和资产识别的前置作用,更加注重风险与业务目标的关联。
- 风险计算方法的细化:对风险值的计算方式给出了更明确的指导,包括威胁赋值、脆弱性赋值、资产价值赋值等环节的操作细节。
- 动态评估理念的强化:提出风险评估应贯穿信息系统全生命周期,强调持续监控和动态调整。
- 与等级保护制度的衔接:新标准更好地与《网络安全等级保护基本要求》等制度协调,便于咨询项目在合规框架下开展。
二、信息安全咨询中的风险评估流程
1. 准备阶段
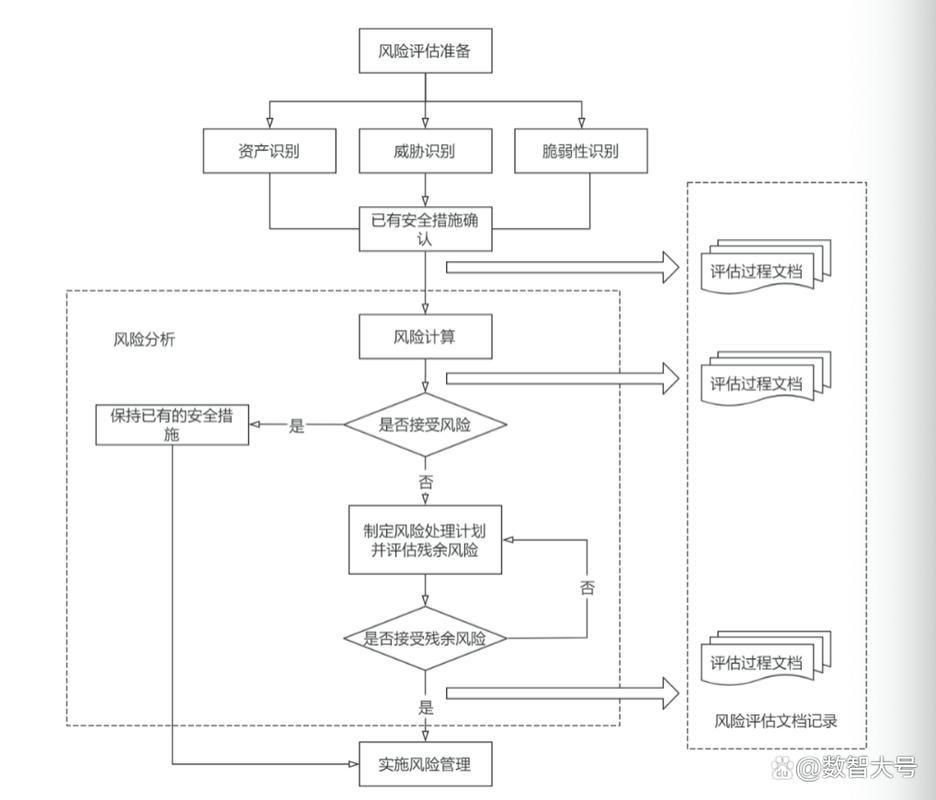
在咨询项目启动时,需明确评估目标、范围、依据和输出要求。咨询顾问应协助客户梳理业务流程、确定关键资产,并组建由业务、技术、管理多方参与的评估团队。
2. 风险识别
依据2022版标准,风险识别包括:
- 资产识别:分类分级梳理信息资产、软件、硬件、服务、人员等。
- 威胁识别:结合威胁来源、动机、频率等,识别可能对资产造成损害的事件。
- 脆弱性识别:通过访谈、扫描、渗透测试等手段,发现技术和管理层面的弱点。
- 现有控制措施确认:记录已实施的安全措施,以准确判断剩余风险。
3. 风险分析
风险分析阶段需要确定风险值。2022版标准推荐采用矩阵法或相乘法,综合考虑威胁发生的可能性与脆弱性被利用的难易程度,以及资产价值,最终得出风险等级(如高、中、低)。咨询顾问应确保赋值过程有理有据,并保留可追溯的文档。
4. 风险评价
将风险分析结果与客户的风险准则(如监管要求、内部策略、行业基准)进行比较,确定不可接受的风险,并为后续处置提供优先级排序。
5. 风险处置
根据评价结果,协助客户制定处置计划,包括风险规避、降低、转移和接受等策略,并明确责任人和时间表。咨询成果通常形成《风险评估报告》和《风险处置建议》。
6. 沟通与监控
在整个过程中,咨询顾问需保持与客户的持续沟通,确保管理层理解风险现状。同时建议建立监控机制,定期复评,以符合标准中的动态评估要求。
三、信息安全咨询的关键成功要素
- 高层支持与业务参与:风险评估不是纯技术工作,需要业务部门深度参与,才能准确识别资产价值和业务影响。
- 方法论的一致性:严格遵循2022版标准提供的流程和方法,确保评估结果客观、可比。
- 工具与自动化:利用漏洞扫描、资产管理、风险计算工具提高效率,但不可替代专业判断。
- 合规整合:将风险评估与等级保护、ISO 27001等合规要求结合,减少重复工作,提升客户价值。
- 实战化输出:咨询报告应避免“模板化”,需针对客户实际环境提出可落地的整改建议。
四、典型案例简析
某大型企业依据2022版标准开展风险评估咨询项目,首先识别出核心业务系统及其依赖的数据库和网络设备。通过威胁建模发现,外部攻击和内部人员误操作是主要威胁;脆弱性扫描显示,部分服务器存在未修复的高危漏洞。经风险计算,该系统的整体风险等级为“高”。咨询团队建议实施漏洞修复、加强访问控制、开展安全意识培训,并制定应急预案。半年后复评,风险等级降至“中”,有效支撑了企业的业务连续性。
五、
2022版《信息安全技术 信息安全风险评估方法》为信息安全咨询提供了坚实的标准基础。咨询顾问应深入理解标准内涵,结合客户业务特点和合规要求,灵活运用风险评估流程,帮助组织准确认知风险、科学决策,从而提升整体安全防护水平。在数字化进程加速的今天,以标准为引领、以咨询为桥梁,方能筑牢信息安全的防线。
如若转载,请注明出处:http://www.liweidongkj3.com/product/42.html
更新时间:2026-10-05 03:03:13